Ayvalıklı siber güvenlik araştırmacısı Basri Akkaya, NASA sistemlerinde kötü niyetli kişilerin kullanması halinde ciddi güvenlik sorunlarına yol açabilecek iki kritik açık tespit etti. Açıkları kuruma bildiren Akkaya, NASA'nın güvenlik programında onurlandırıldı.
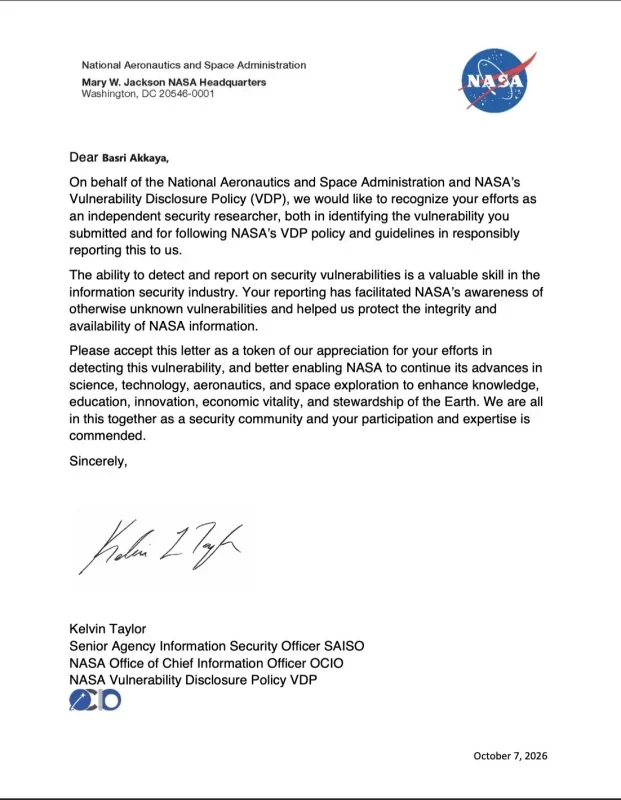
NASA'dan Basri Akkaya'ya teşekkür mektubu
"realkage" adıyla çalışmalarını sürdüren Akkaya'nın bulguları NASA tarafından kabul edildi. Kurum, 7 Ekim 2026 tarihli resmî mektupla genç araştırmacıya teşekkür etti. NASA'nın üst düzey bilgi güvenliği yöneticisi Kelvin Taylor'ın imzasını taşıyan mektupta, tespitlerin daha önce bilinmeyen güvenlik açıklarından haberdar olunmasını ve NASA bilgilerinin korunmasını sağladığı belirtildi.
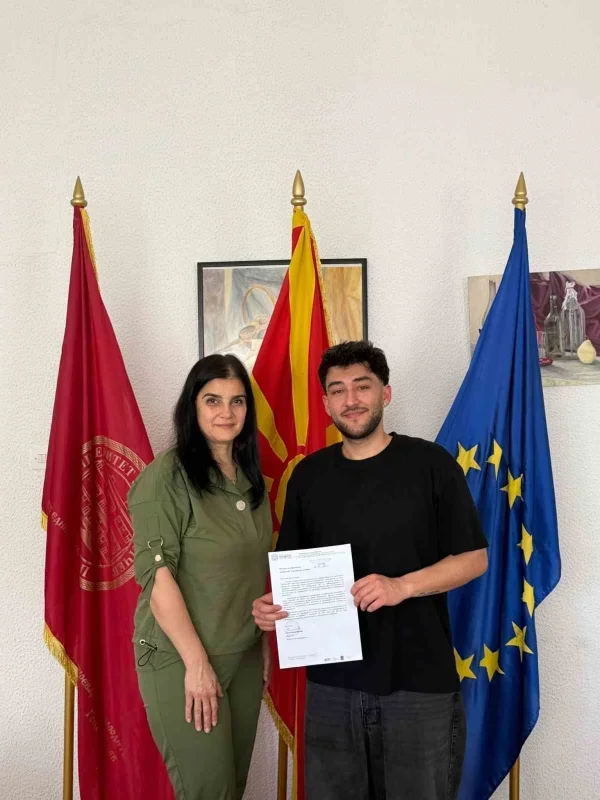
Akkaya, NASA'nın yanı sıra Microsoft ve ABD İç Güvenlik Bakanlığı başta olmak üzere farklı kurumların sistemlerindeki güvenlik açıklarını da ilgili kuruluşlara bildirdi.
Microsoft'tan toplam 6 bin 500 dolar ödül
Microsoft sistemlerinde iki ayrı açık tespit eden araştırmacıya bulgularından biri için 2 bin 500 dolar, diğeri için 4 bin dolar ödül verildi. Böylece Microsoft'un Akkaya'ya ödediği toplam tutar 6 bin 500 dolara ulaştı.
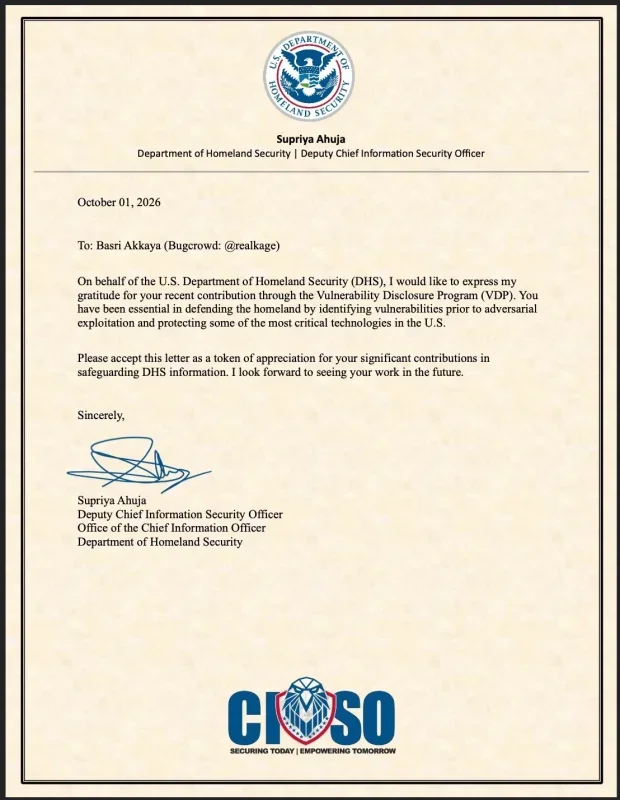
Akkaya, ABD İç Güvenlik Bakanlığına bağlı FEMA'nın internet sistemlerinde de bir güvenlik açığı buldu. Bildiriminin ardından adı kurumun başarılı güvenlik araştırmacılarını içeren Onur Listesi'ne girdi ve kendisine bakanlık tarafından teşekkür mektubu gönderildi. Mektupta, açıkların kötü niyetli kişilerce kullanılmadan önce tespit edilmesinin ABD'nin kritik sistemlerinin korunmasına katkı sağladığı ifade edildi.
Ayvalıklı araştırmacı ayrıca Norveç'teki Oslo Üniversitesi ile Hollanda'daki Twente Üniversitesi sistemlerinde tespit ettiği açıkları bildirdi; bu çalışmalar nedeniyle teşekkür ve Onur Listesi kayıtları aldı. ASUS, Arçelik, Goce Delev Üniversitesi, KomşuKomşu ve Millî Eğitim Bakanlığı bünyesindeki bir okulun sistemlerinde bulduğu açıkları da ilgili kurumlara iletti.
Kurumların izin verdiği güvenlik programları kapsamında çalışan Akkaya, bulduğu açıkları kullanmak yerine doğrudan ilgili kuruluşlara bildiriyor. Bu yaklaşımı benimseyen araştırmacılar "etik hacker" ya da "beyaz şapkalı hacker" olarak tanımlanıyor.